También sus móviles
son un objetivo.
Aplicación iOS y Android para proteger smartphones y tabletas profesionales. Detecta stalkerware (Pegasus, Predator, Hermit), apps maliciosas y fugas de credenciales — sin leer sus datos.
El móvil es el eslabón débil de la mayoría de SOC. Pegasus, Predator, Hermit se instalan en segundos, a veces sin un clic. XDR Mobile aplica al teléfono la misma detección que al equipo: indicadores stalkerware (Citizen Lab) + MVT (Amnistía) + matcher CTI multi-fuente. El usuario mantiene el control, el SOC ve el riesgo — nunca el contenido.
De la amenaza a la prueba, en tiempo real.
El módulo capta la señal, SYLink AI la correlaciona y decide — usted mantiene el control.
El móvil, visto desde dentro.
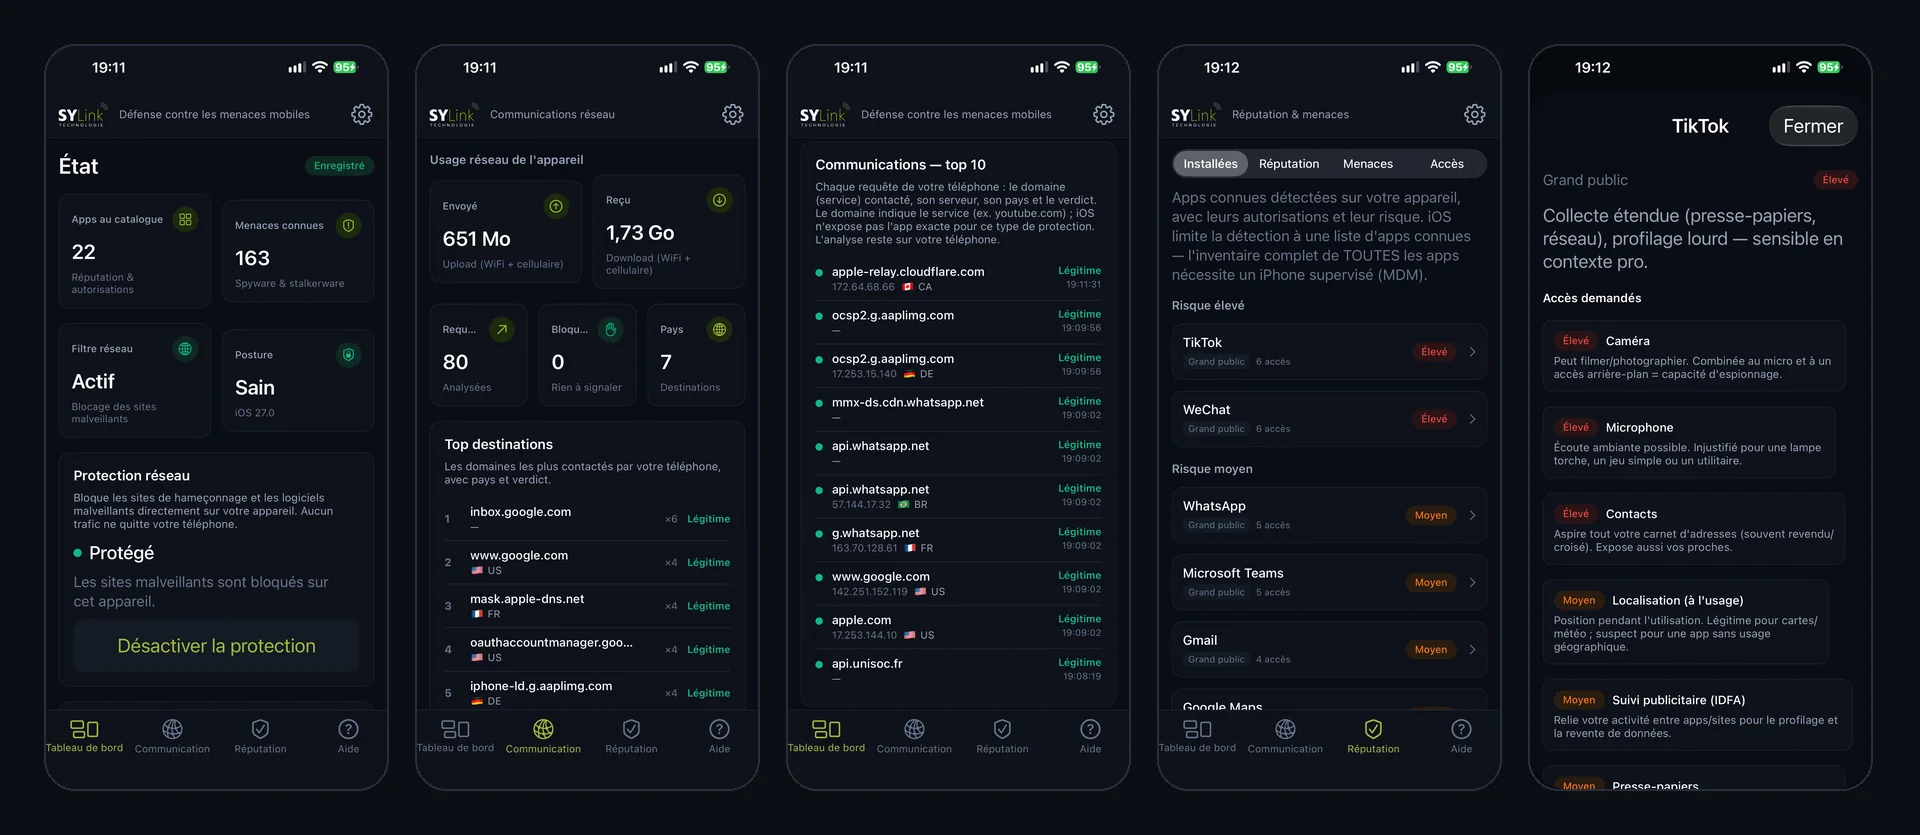
Una aplicación en el teléfono, la misma verdad en la consola del SOC.
La aplicación, en el teléfono
Lo mismo, visto desde el SOC
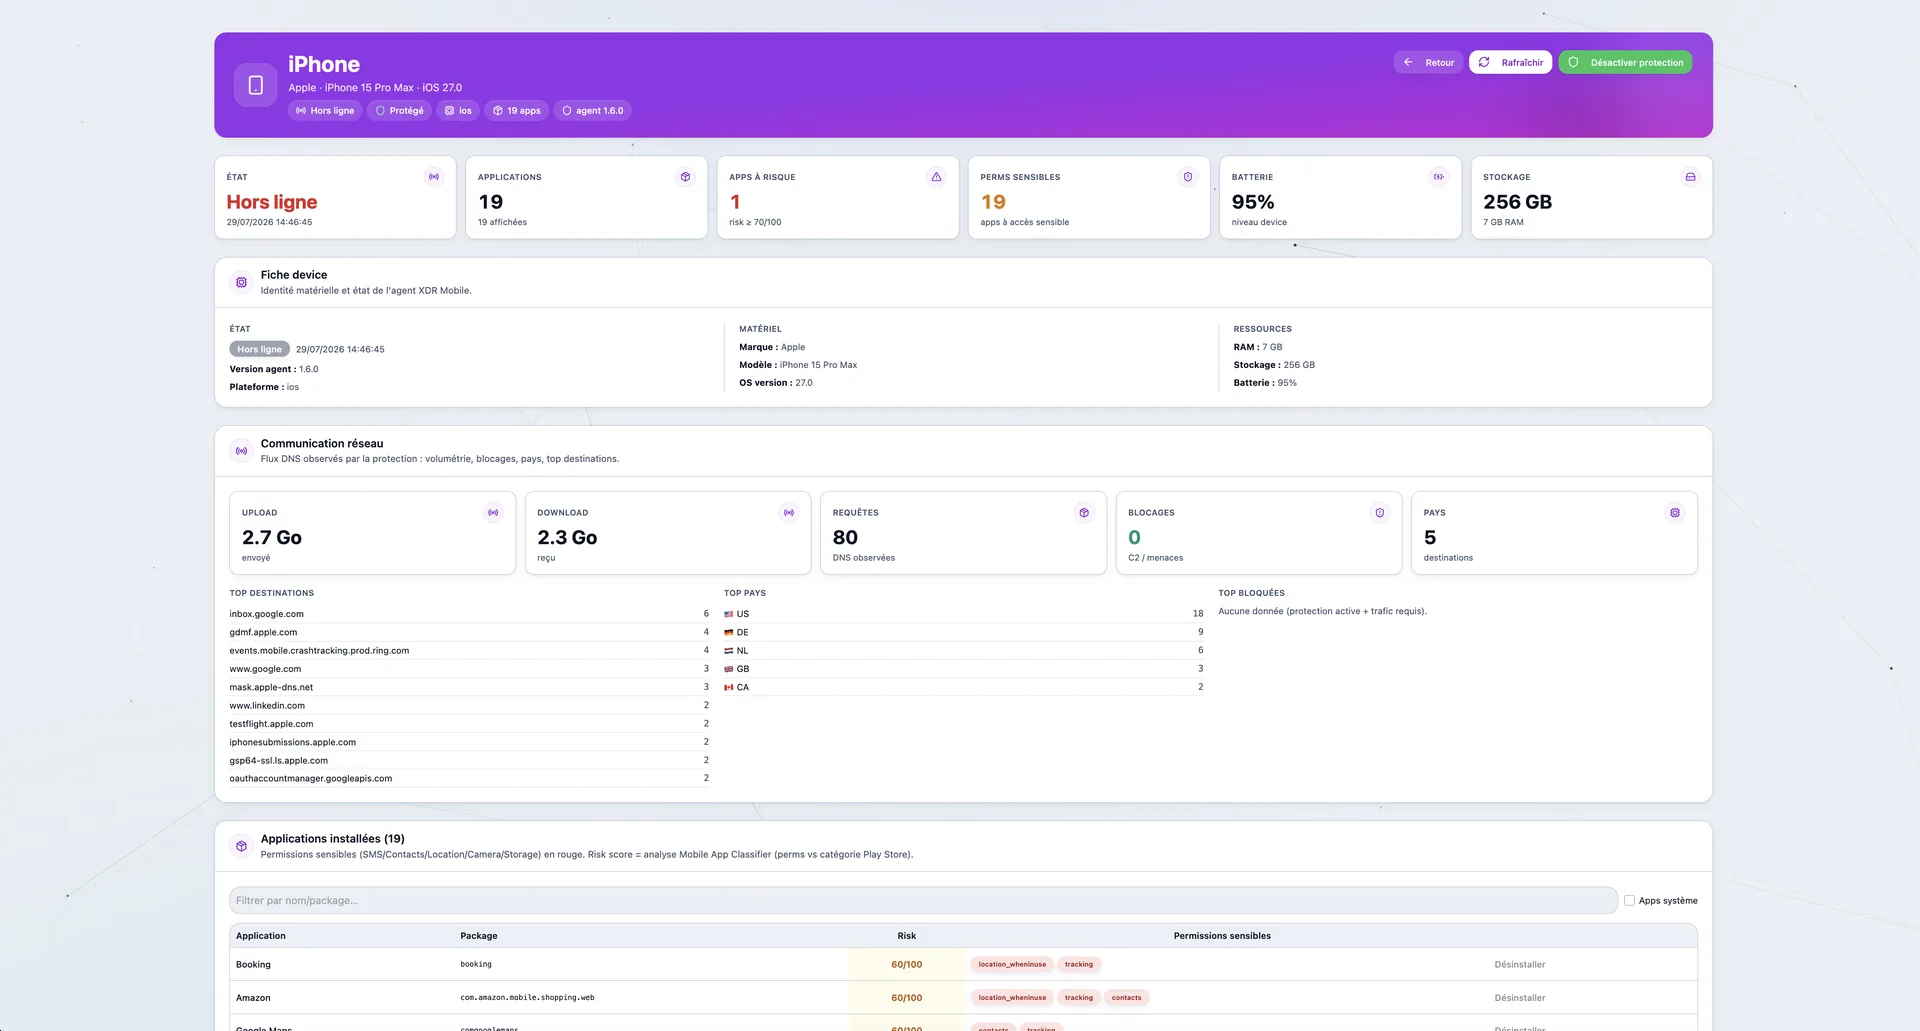
Capturas reales del portal UniSOC. Los datos mostrados provienen de un entorno de demostración.
La tecnología, en detalle.
Lo que el módulo hace realmente — no promesas, funciones.
Detección stalkerware / spyware
- Indicadores de stalkerware (Citizen Lab)
- mvt-indicators STIX2 (Amnesty MVT)
- Pegasus, Predator, Hermit, Reign, Quadrant
- Apps con permisos de accesibilidad / admin abusados
- Perfiles MDM sospechosos (iOS)
Threat intel multi-fuente
- MalwareBazaar (etiquetas Android / iOS / macOS / state)
- URLhaus abuse.ch (URLs maliciosas)
- AlienVault OTX (multi-clave)
- Propagación mobile_apk_hashes → unified_iocs
- Mapeo MITRE ATT&CK Mobile (T1437, T1517…)
Inventario y cumplimiento
- Apps instaladas + permisos + firma
- Detección de apps no gestionadas (BYOD)
- Root / jailbreak + bootloader desbloqueado
- Nivel de parches del OS + CVE aplicables
- Informe compatible con Intune / Jamf / Workspace ONE
Red móvil
- Detección de IMSI-catchers / falsas BTS
- C2 sobre datos móviles + Wi-Fi
- VPN obligatoria en hotspots públicos (auto)
- Bloqueo de captive portals sospechosos
- Auditoría del resolver DNS utilizado
Control por SYLink AI
- Triaje automático de alertas móviles
- Recomendaciones contextualizadas (suprimir / reset / wipe)
- Reconstrucción de la kill-chain móvil
- Cross-correlación con el EDR del escritorio
- Integrado en el dashboard SOC del tenant
Confidencialidad del usuario
- Ningún mensaje ni foto leído
- Solo suben los hash y las firmas
- Modo pro / personal (respeto BYOD)
- El SOC ve el riesgo, no la privacidad
- Cumplimiento RGPD artículo 9
¿Para qué sirve, en la práctica?
Detectar Pegasus en un directivo
El móvil del DG muestra un patrón MVT (proceso WebKit + conexión a una IP de NSO Group). Alerta crítica al RSSI, recomendación de reset de fábrica, auditoría forense.
Bloquear una app maliciosa
Un empleado instala WhatsApp+Mod desde APKMirror: el hash coincide con una etiqueta android_stealer. SOC alertado, app retirada vía MDM en 5 minutos.
Verificar la flota antes de la auditoría NIS2
El auditor pide la lista de terminales sin parches. Informe en 30 s: versión de SO, apps prohibidas, root detectado, perfiles MDM sospechosos.
Cross-correlacionar móvil × escritorio
Bob tiene el móvil comprometido (stalkerware) Y su escritorio beaconing a la misma infra. La IA correlaciona y escala a incidente multi-vectores.
Impulsado por SYLink AI, alojado 100 % en Francia (HDS v2), sin dependencia del Cloud Act. Cada decisión está trazada y es oponible NIS2 & DORA.
Un componente del SOC — nunca aislado.
Cada módulo alimenta a los demás a través de SYLink AI.
¿Listo para ver lo que ocurre
de verdad en su red?
Primera prueba gratuita, sin tarjeta de crédito, sin compromiso. Sobre su infraestructura existente.