Anche i vostri dispositivi mobili
sono un bersaglio.
App iOS e Android per proteggere smartphone e tablet aziendali. Rileva stalkerware (Pegasus, Predator, Hermit), app malevole e fughe di credenziali — senza leggere i vostri dati.
Il mobile è il punto debole della maggior parte dei SOC. Pegasus, Predator, Hermit si installano in pochi secondi, a volte senza un clic. XDR Mobile applica sul telefono la stessa rilevazione del posto: indicatori stalkerware (Citizen Lab) + MVT (Amnesty) + matcher CTI multi-sorgente. L'utente mantiene il controllo, il SOC vede il rischio — mai il contenuto.
Dalla minaccia alla prova, in tempo reale.
Il modulo cattura il segnale, SYLink AI lo correla e decide — voi mantenete il controllo.
Il mobile, visto dall'interno.
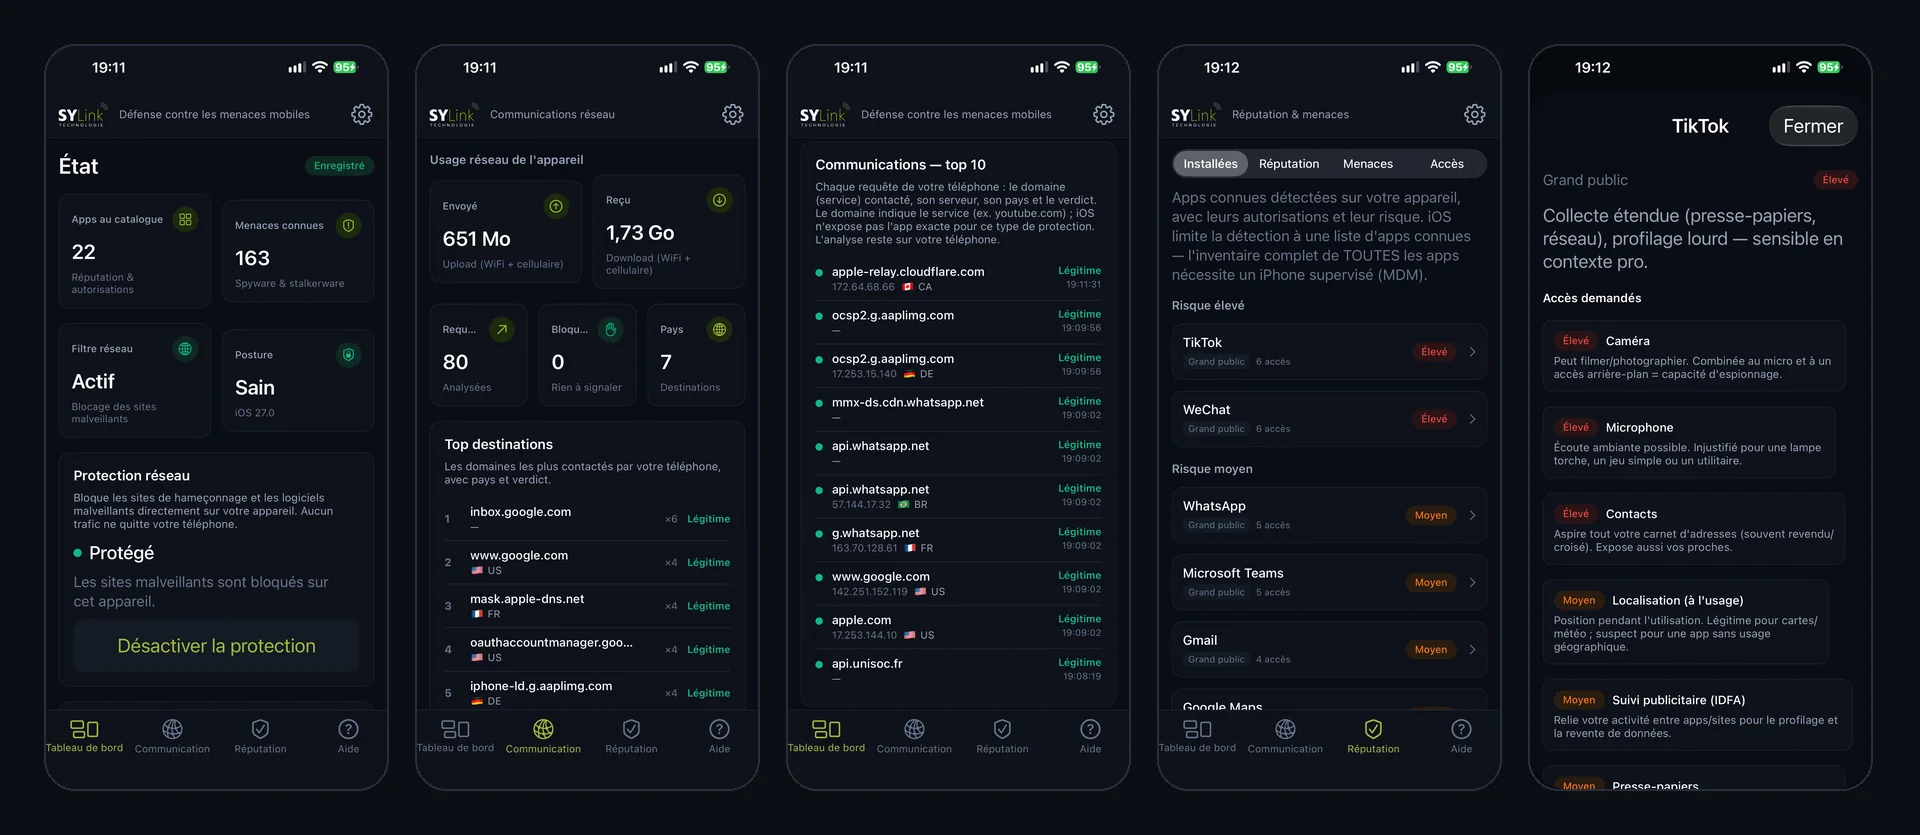
Un'app sul telefono, la stessa verità nella console del SOC.
L'applicazione, sul telefono
La stessa cosa, lato SOC
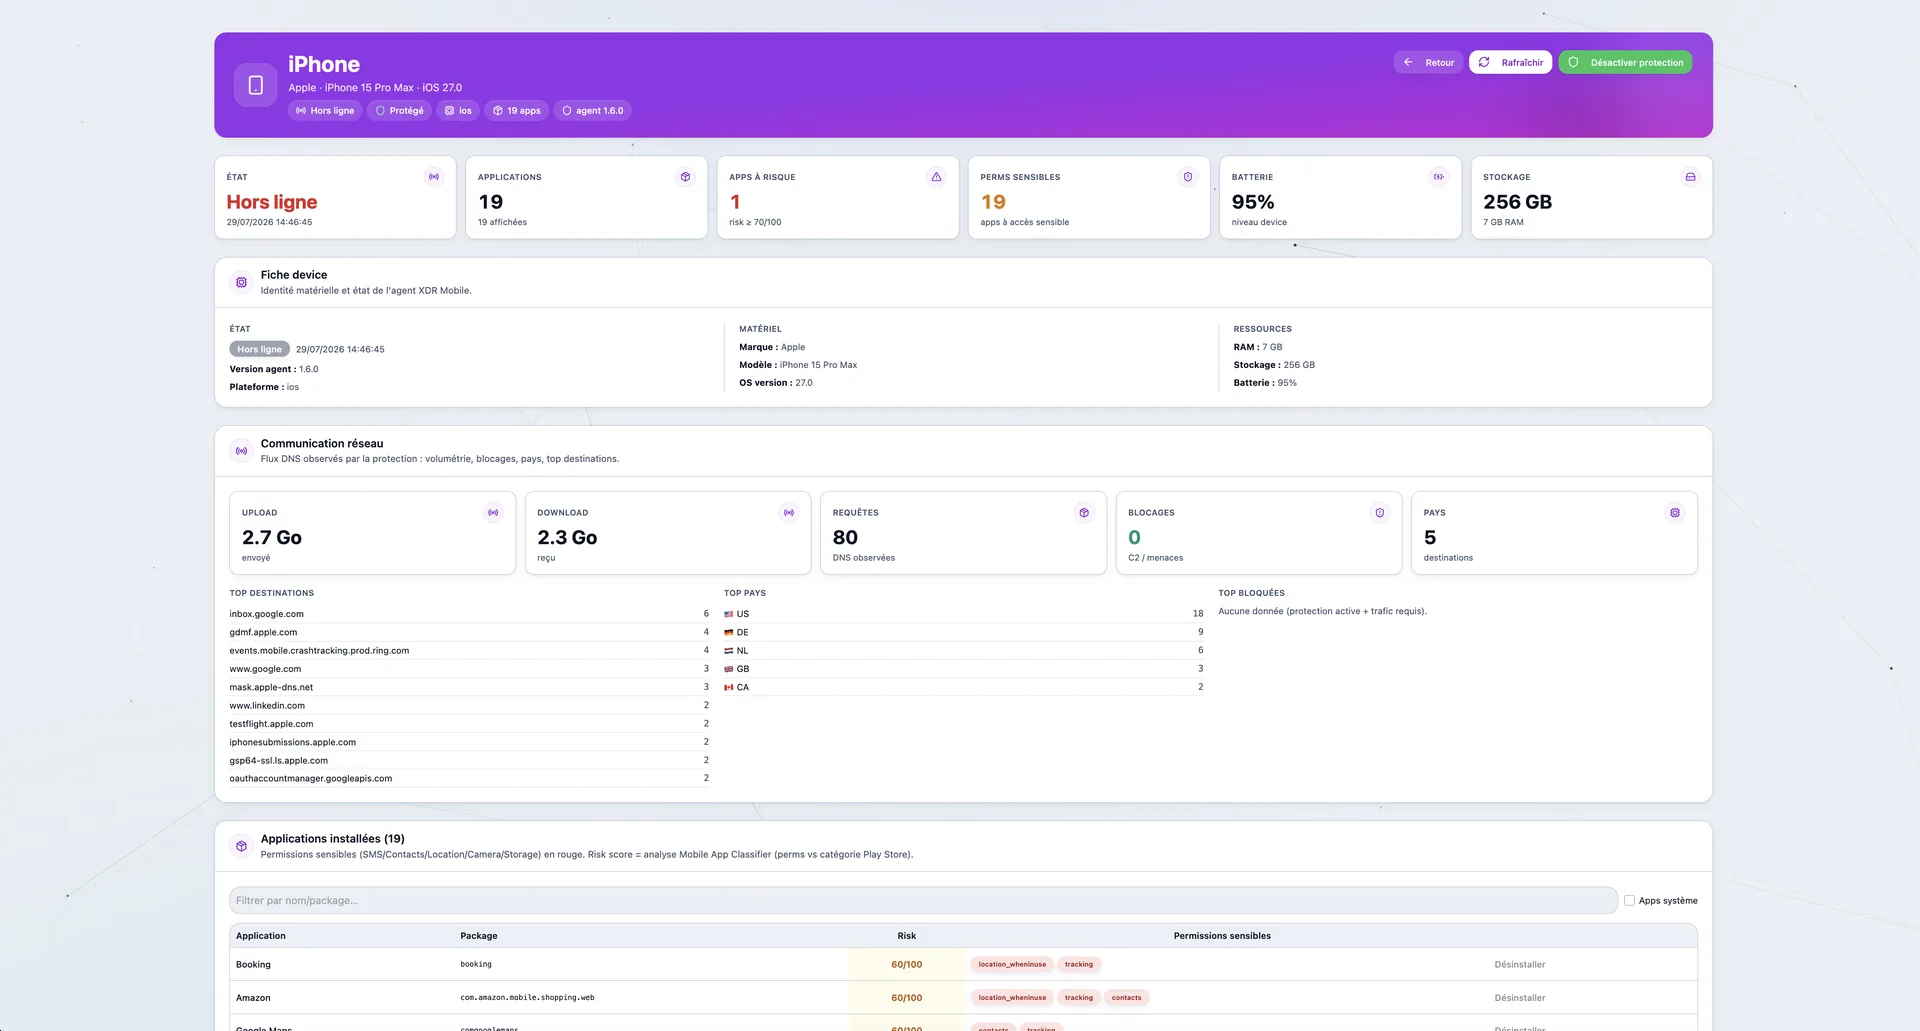
Screenshot reali del portale UniSOC. I dati mostrati provengono da un ambiente di dimostrazione.
La tecnologia, nel dettaglio.
Cosa fa realmente il modulo — non promesse, ma funzioni.
Rilevamento stalkerware / spyware
- stalkerware-indicators (Citizen Lab)
- mvt-indicators STIX2 (Amnesty MVT)
- Pegasus, Predator, Hermit, Reign, Quadrant
- App con permessi accessibility / admin abusati
- Profili MDM sospetti (iOS)
Threat intel multi-sorgente
- MalwareBazaar (tag Android / iOS / macOS / state)
- URLhaus abuse.ch (URLs malevoli)
- AlienVault OTX (multi-chiave)
- Propagazione mobile_apk_hashes → unified_iocs
- Mapping MITRE ATT&CK Mobile (T1437, T1517…)
Inventario e conformità
- App installate + permessi + signature
- Rilevamento app non gestite (BYOD)
- Root / jailbreak + bootloader sbloccato
- Livello di patch OS + CVE applicabili
- Rapporto compatibile Intune / Jamf / Workspace ONE
Rete mobile
- Rilevamento IMSI-catcher / false BTS
- C2 su dati mobili + Wi-Fi
- VPN obbligatoria su hotspot pubblici (auto)
- Blocco dei captive portal sospetti
- Audit del resolver DNS utilizzato
Pilotaggio SYLink AI
- Triage automatico delle alert mobili
- Raccomandazioni contestualizzate (remove / reset / wipe)
- Ricostruzione della kill-chain mobile
- Cross-correlazione con l’EDR desktop
- Integrato nella dashboard SOC del tenant
Privacy dell'utente
- Nessun messaggio o foto letto
- Solo hash e firme vengono risaliti
- Modalità pro / personal (rispetto del BYOD)
- Il SOC vede il rischio, non la privacy
- Conforme GDPR articolo 9
Concretamente, a cosa serve?
Rilevare Pegasus su un dirigente
Il telefono del DG mostra un pattern MVT (processo WebKit + connessione a un’IP NSO Group). Alert critico al RSSI, raccomandazione reset di fabbrica, audit forense.
Bloccare un'app malevola
Un dipendente installa WhatsApp+Mod da APKMirror: l’hash matcha un tag android_stealer. SOC avvisato, app rimossa via MDM in 5 minuti.
Verificare la flotta prima dell’audit NIS2
L’auditor vuole la lista dei terminali non patchati. Report in 30 s: versione OS, app proibite, root rilevato, profili MDM sospetti.
Cross-correlare mobile × desktop
Bob ha il telefono compromesso (stalkerware) E la workstation che beacona verso la stessa infra. L’IA correla e escalate a incidente multi-vettore.
Guidato da SYLink AI, ospitato al 100 % in Francia (HDS v2), senza dipendenza dal Cloud Act. Ogni decisione è tracciata e opponibile NIS2 & DORA.
Un tassello del SOC — mai isolato.
Ogni modulo alimenta gli altri tramite SYLink AI.
Pronti a vedere cosa succede
davvero sulla vostra rete?
Primo test gratuito, senza carta di credito, senza impegno. Sulla vostra infrastruttura esistente.