Le vostre identità e messaggerie,
sotto controllo.
Dei agenti leggeri raccolgono il vostro Active Directory e le vostre messaggerie — Microsoft 365, Exchange, MDaemon: account, gruppi, connessioni ed eventi di sicurezza, correlati a tutto il rilevamento del SOC.
La maggior parte degli attacchi passa per l'identità: account deboli, MFA assente, caselle mail compromesse. Gli agenti AD raccolgono il vostro elenco rubriche E le vostre messaggerie (M365, Exchange, MDaemon) e alimentano SYLink AI: ogni connessione sospetta, ogni privilegio pericoloso, ogni tentativo di brute-force diventa visibile — e azionabile.
Dalla minaccia alla prova, in tempo reale.
Il modulo cattura il segnale, SYLink AI lo correla e decide — voi mantenete il controllo.
Dall'agente sul controller di dominio alla scansione dell'elenco rubriche.
Un agente per controller di dominio, un audit permanente di Active Directory — e soprattutto, la procedura per correggere.
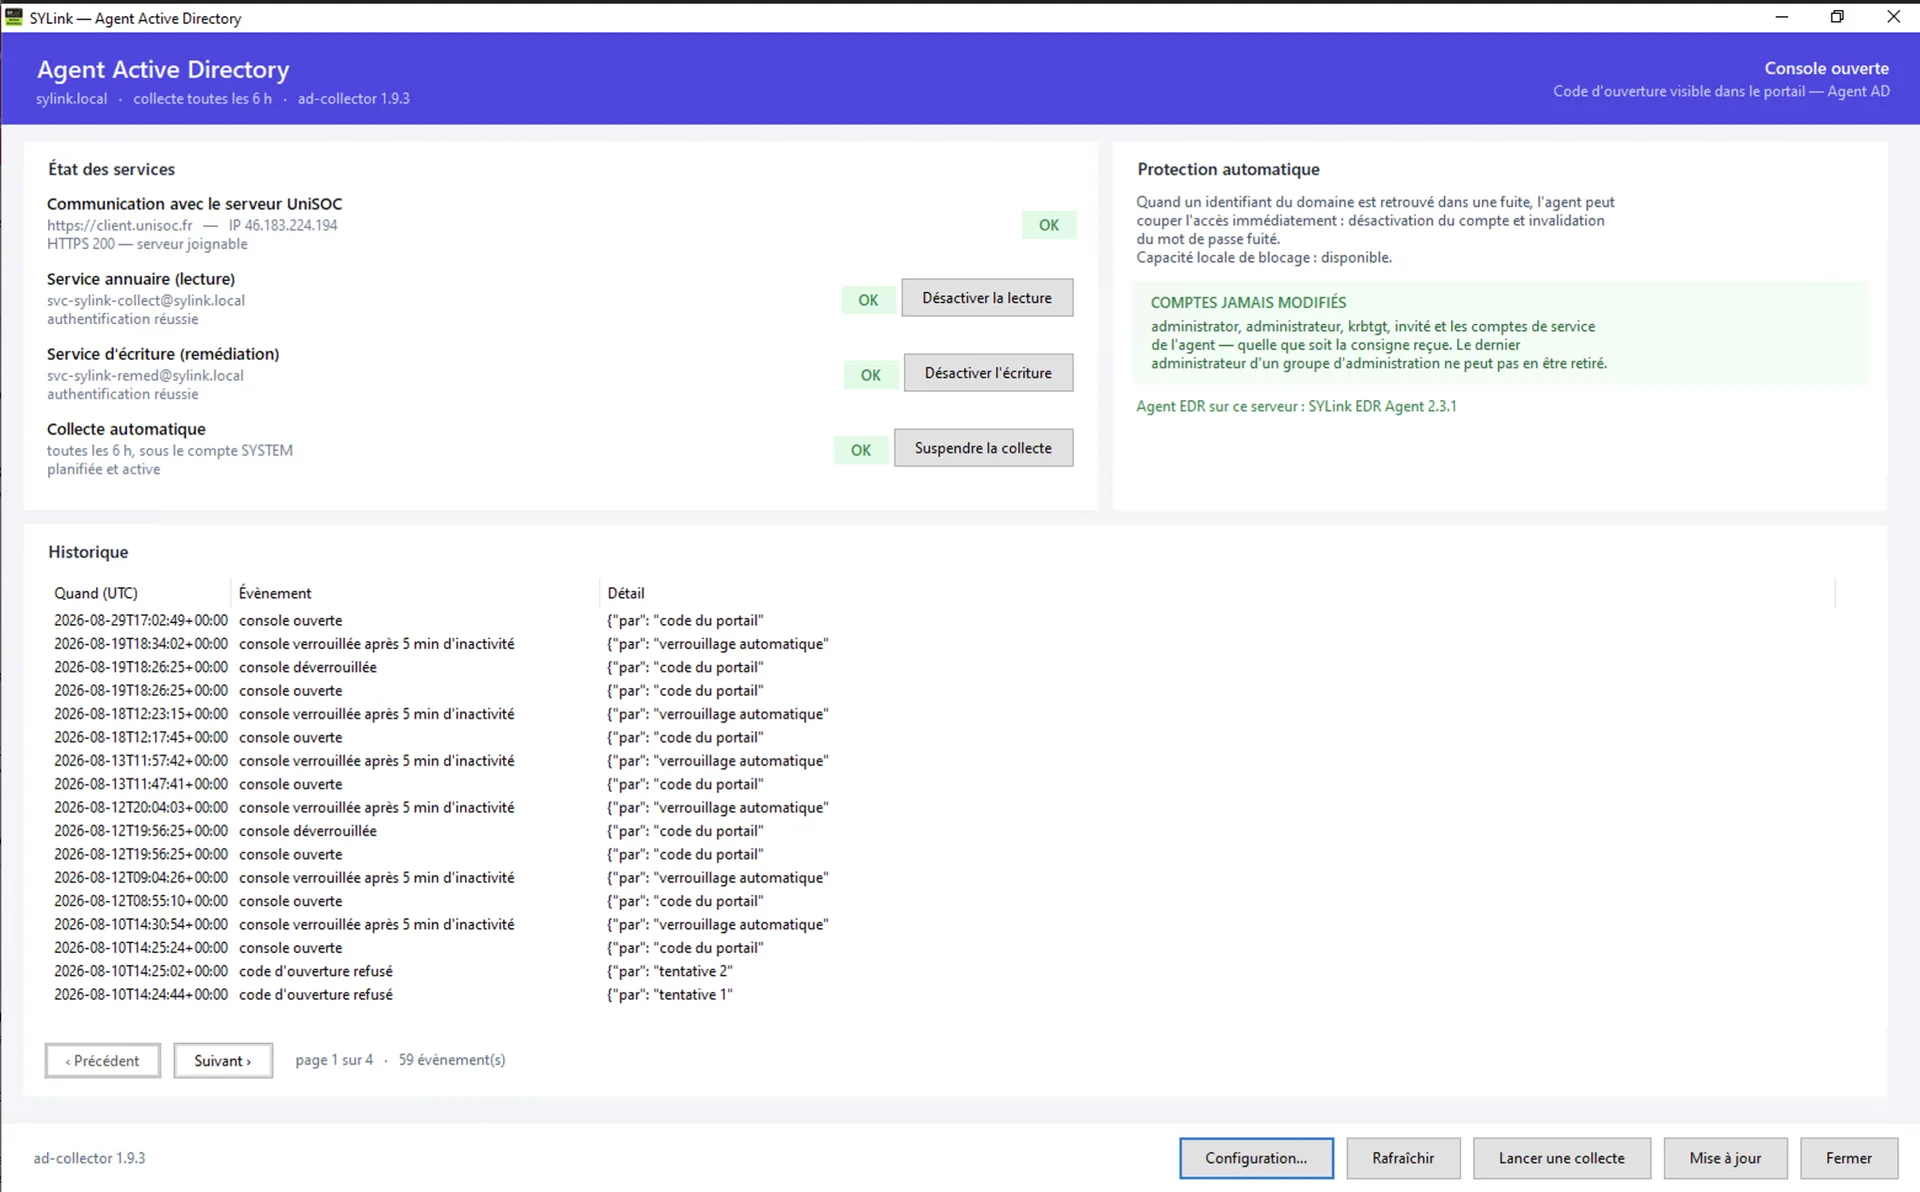
L'agente, sul controller di dominio
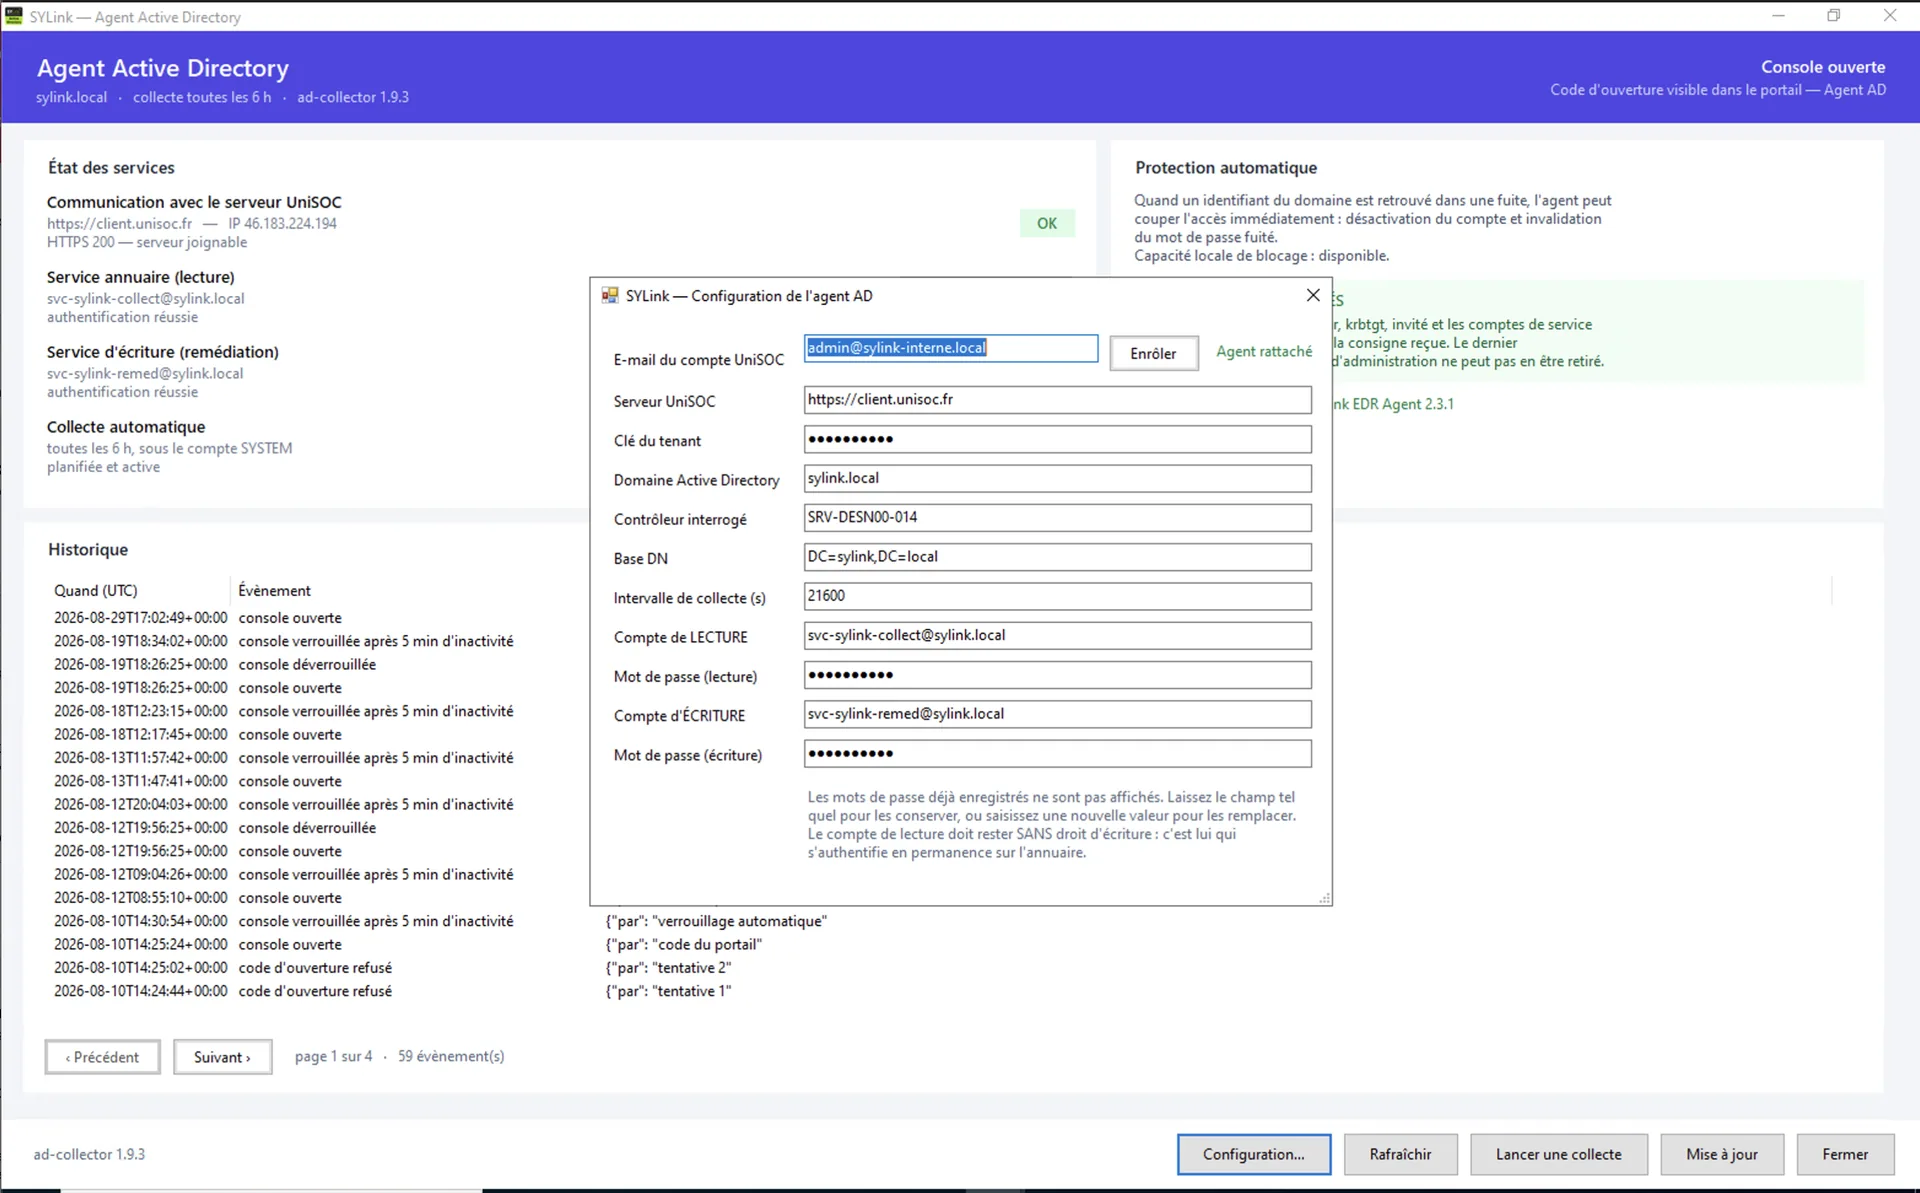
Due account, due ruoli
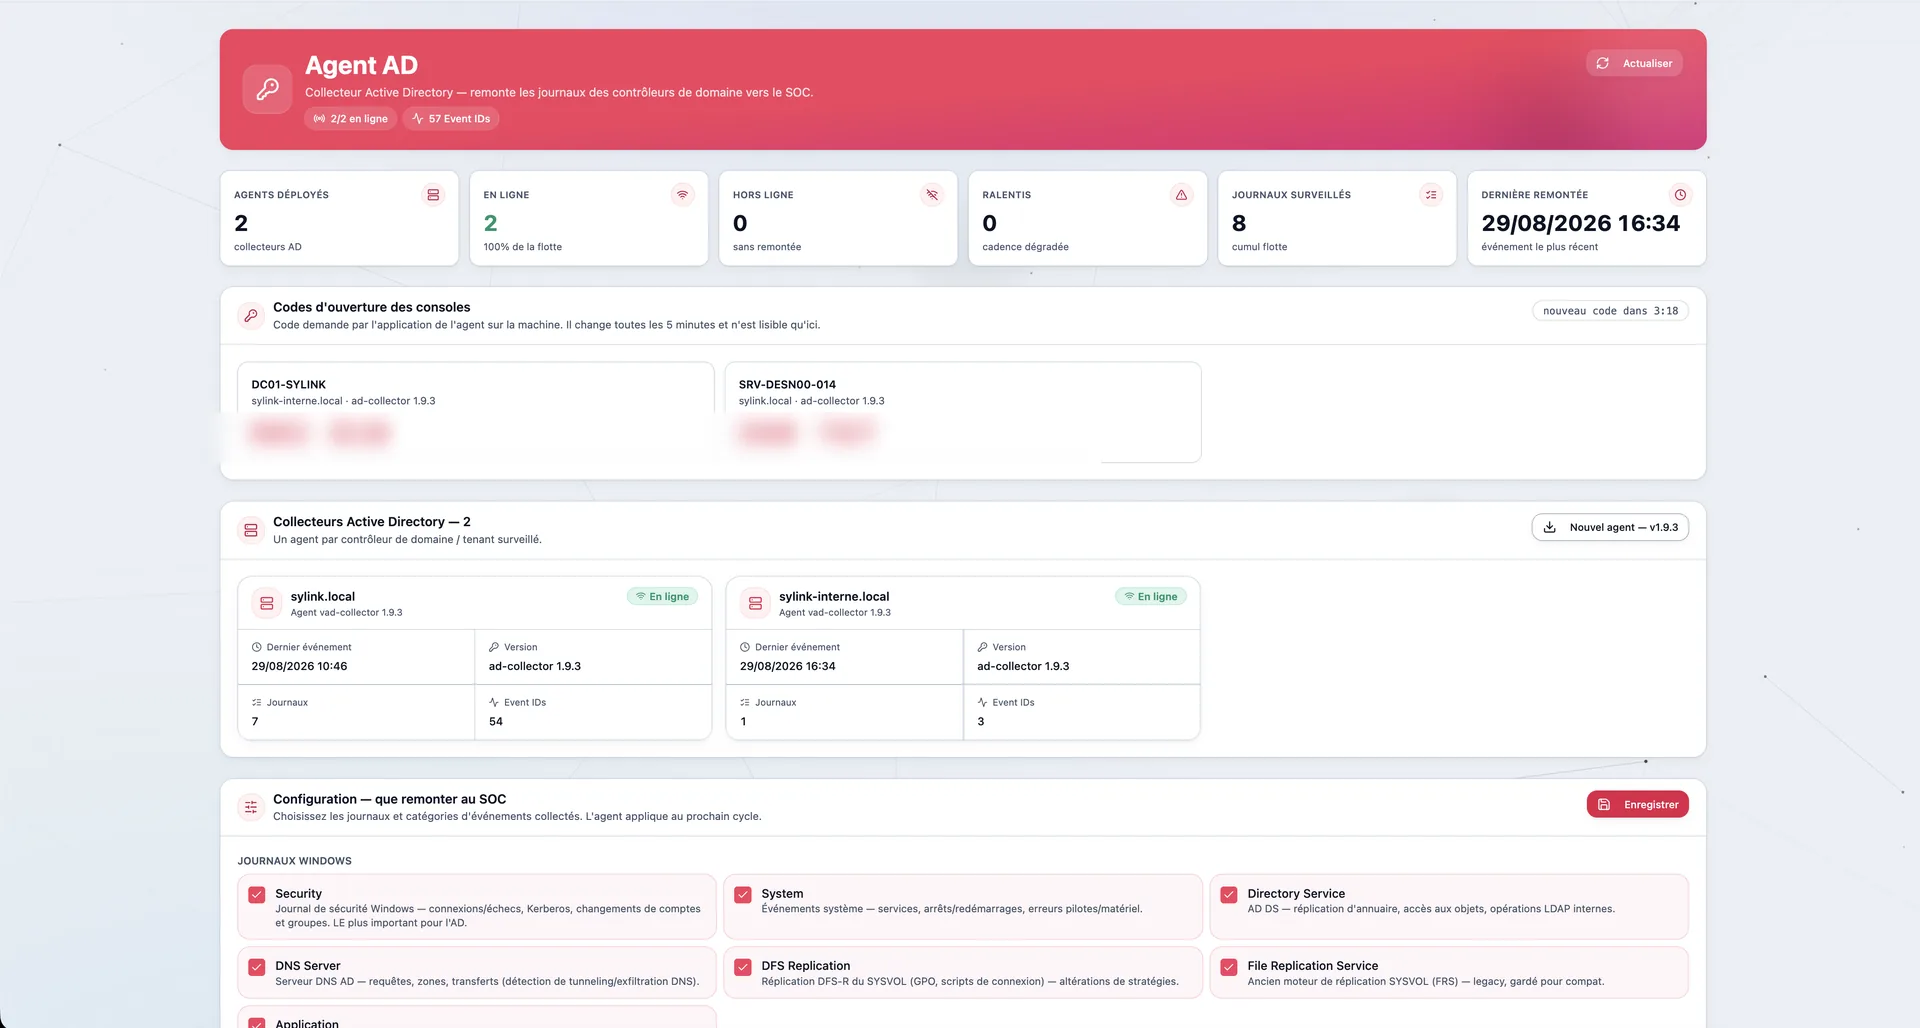
La flotta di agenti, lato portale
Postura dell’elenco utenti

Le criticità da rimediare

Come rimediare, concretamente

Radar di rischio e elenco dettagliato

Screenshot reali del portale UniSOC. I dati mostrati provengono da un ambiente di dimostrazione.
La tecnologia, nel dettaglio.
Cosa fa realmente il modulo — non promesse, ma funzioni.
Rubrica Active Directory
- Account, gruppi, OU, GPO, privilegi
- Account dormienti / senza scadenza / senza MFA
- Percorsi di attacco verso Domain Admin
- Eventi di sicurezza (4625, 4740, 4728…)
- Raccolta in push dal DC (agente MSI)
Messaggerie connesse
- Microsoft 365 & Exchange (Graph)
- MDaemon e server SMTP terzi
- Connessioni sospette / impossible travel
- Regole di trasferimento malevole
- Caselle compromesse correlate all'EDR
Guidato da SYLink AI
- Punteggio di rischio per identità
- Correlazione identità × endpoint × rete
- Rilevamento UEBA (comportamento anomalo)
- Raccomandazione: disabilitare / reset MFA
- Prova firmata per l'audit
Risposta e conformità
- Disabilitazione account (comando firmato)
- Reset / rotazione password
- Rapporto NIS2 / DORA sulle identità
- Nessun dato al di fuori della Francia
- Tracciamento completo
Concretamente, a cosa serve?
Rilevare una casella mail compromessa
Una regola di trasferimento creata + una connessione da un paese insolito: l'agente lo vede su M365 e SYLink AI scala l'incidente.
Individuare un percorso verso Domain Admin
Un account di servizio Kerberoastable apre un percorso verso i privilegi: rilevato, priorizzato, corretto prima dell'exploit.
Dimostrare il controllo delle identità
Account senza MFA, dormienti, con privilegi: il rapporto è pronto per l'auditor NIS2 in pochi secondi.
Guidato da SYLink AI, ospitato al 100 % in Francia (HDS v2), senza dipendenza dal Cloud Act. Ogni decisione è tracciata e opponibile NIS2 & DORA.
Un tassello del SOC — mai isolato.
Ogni modulo alimenta gli altri tramite SYLink AI.
Pronti a vedere cosa succede
davvero sulla vostra rete?
Primo test gratuito, senza carta di credito, senza impegno. Sulla vostra infrastruttura esistente.