As suas identidades e messagens,
sob controlo.
Agentes leves recolhem o seu Active Directory e as suas messagens — Microsoft 365, Exchange, MDaemon: contas, grupos, ligações e eventos de segurança, correlacionados com toda a deteção do SOC.
A maioria dos ataques passa pela identidade: contas fracas, MFA ausente, caixas de correio comprometidas. Os agentes AD recolhem o vosso diretório E as vossas messagens (M365, Exchange, MDaemon) e alimentam a SYLink AI: cada ligação suspeita, cada privilégio perigoso, cada tentativa de força bruta torna-se visível — e passível de ação.
Da ameaça à prova, em tempo real.
O módulo capta o sinal, a SYLink AI correlaciona e decide — vós mantêm o controlo.
Do agente no controlador de domínio ao diretório analisado.
Um agente por controlador de domínio, um auditório de Active Directory permanente — e acima de tudo, o procedimento para corrigir.
O agente, no controlador de domínio
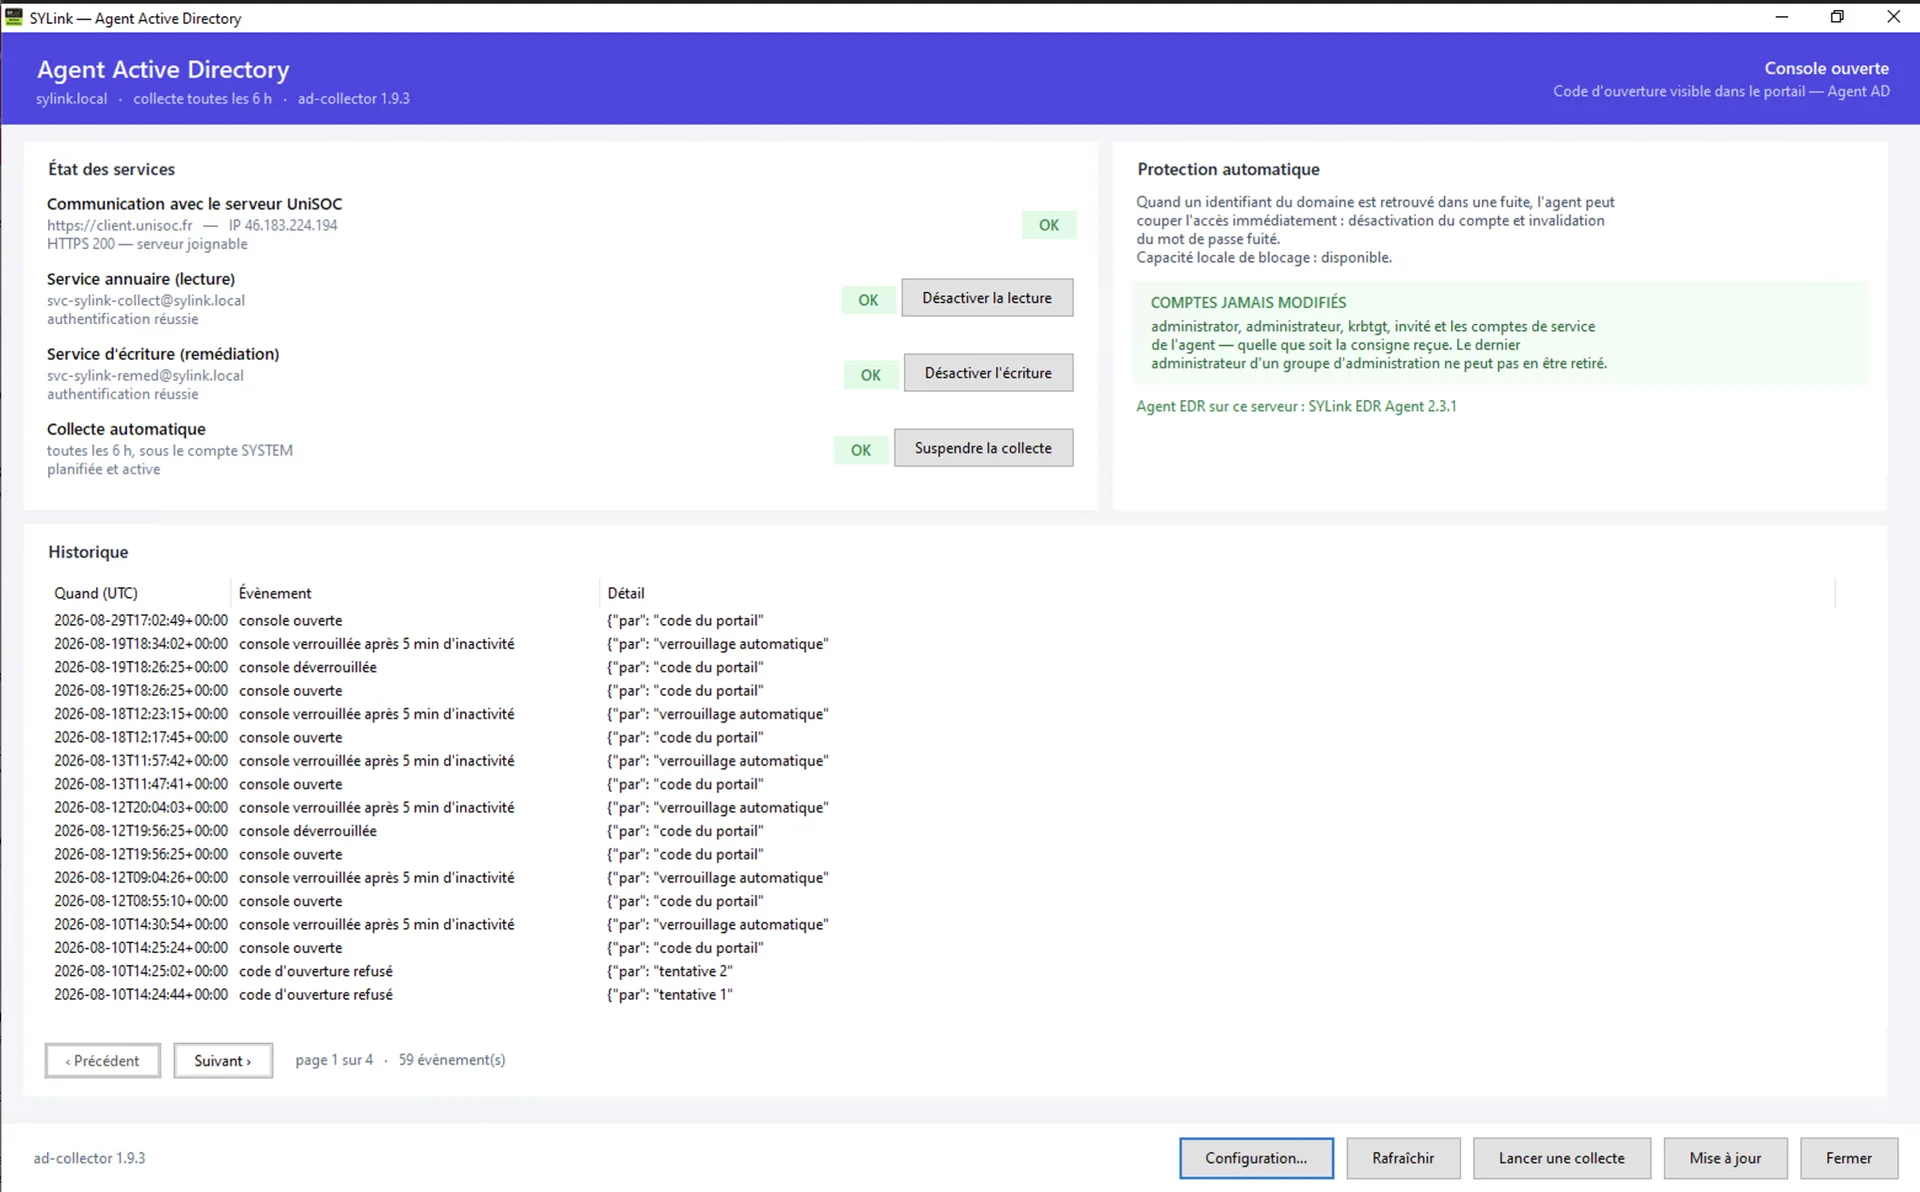
Duas contas, duas funções
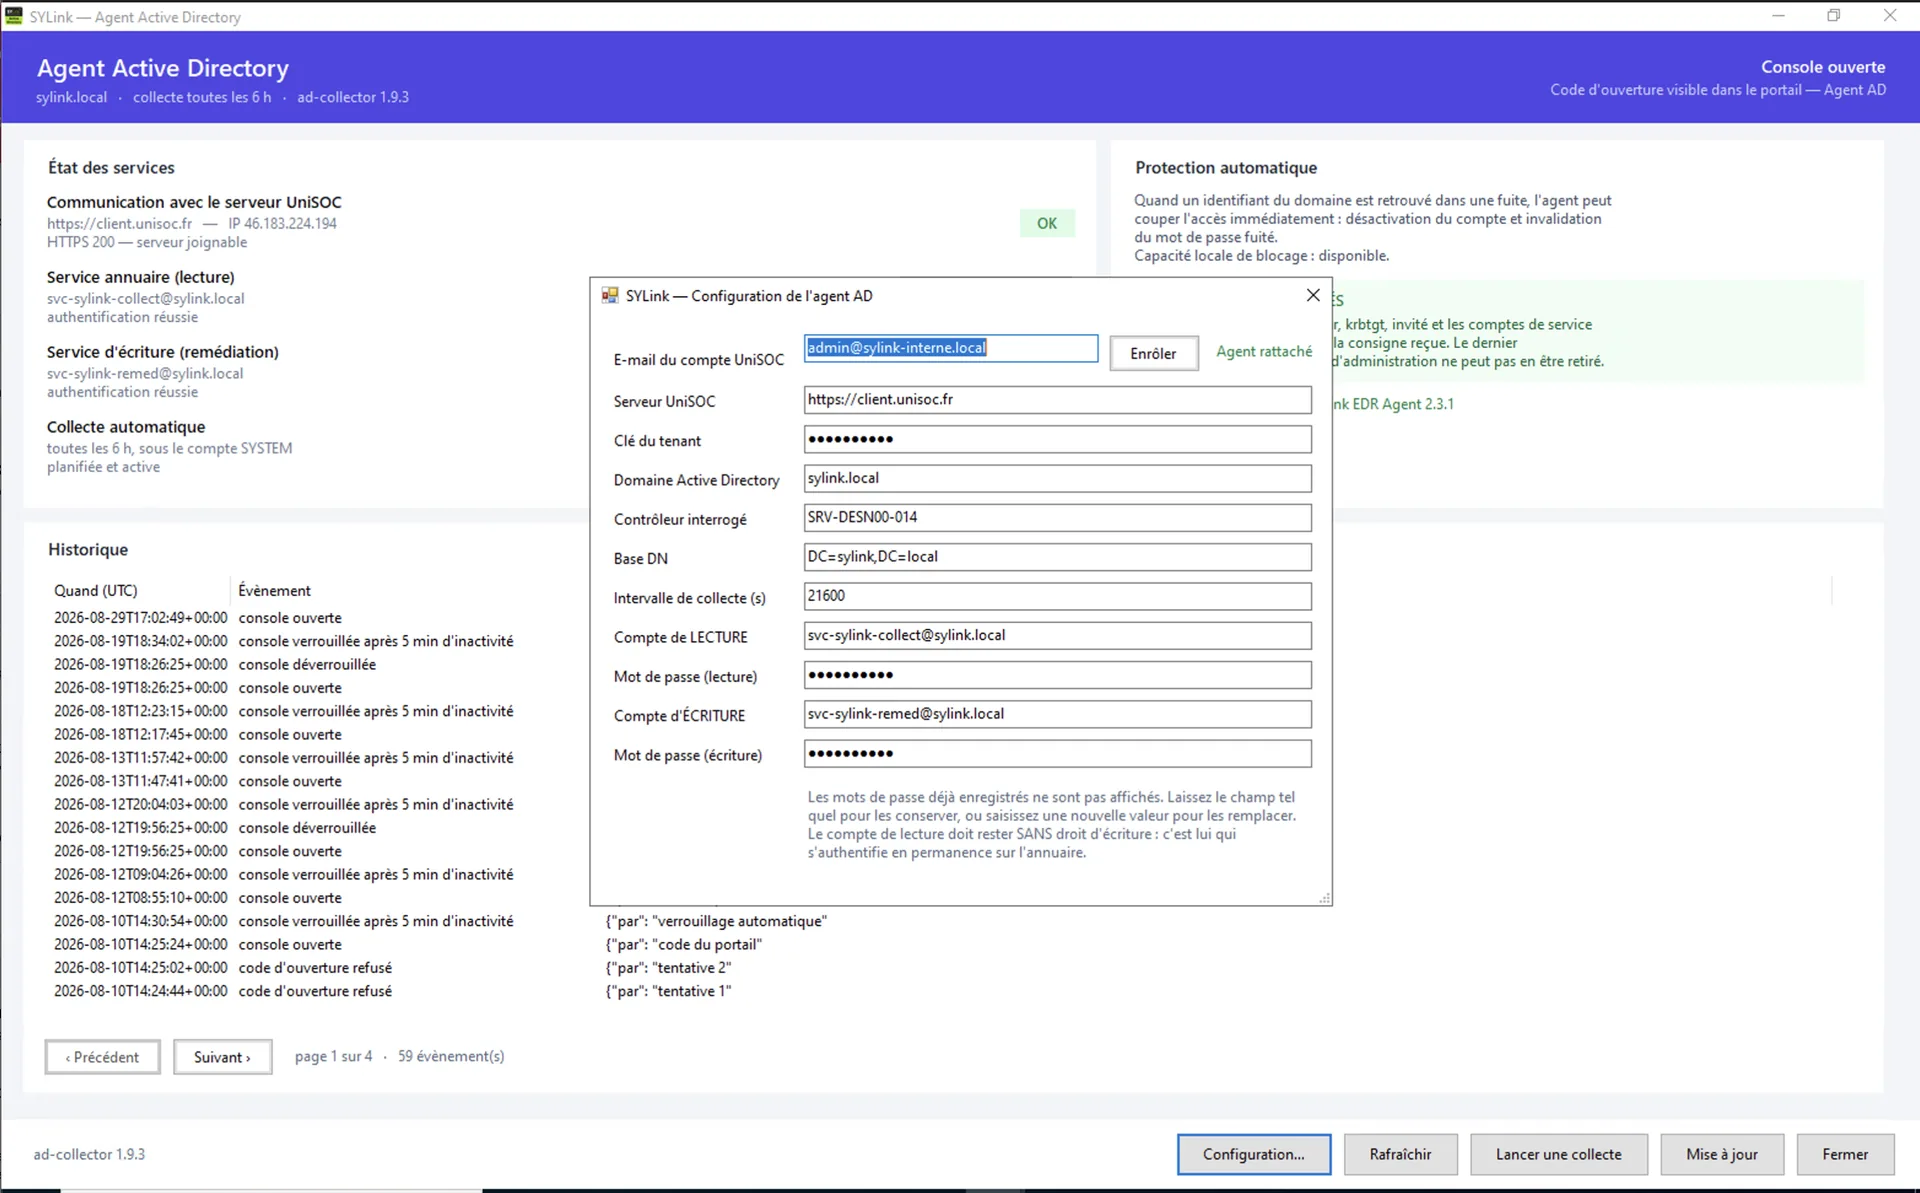
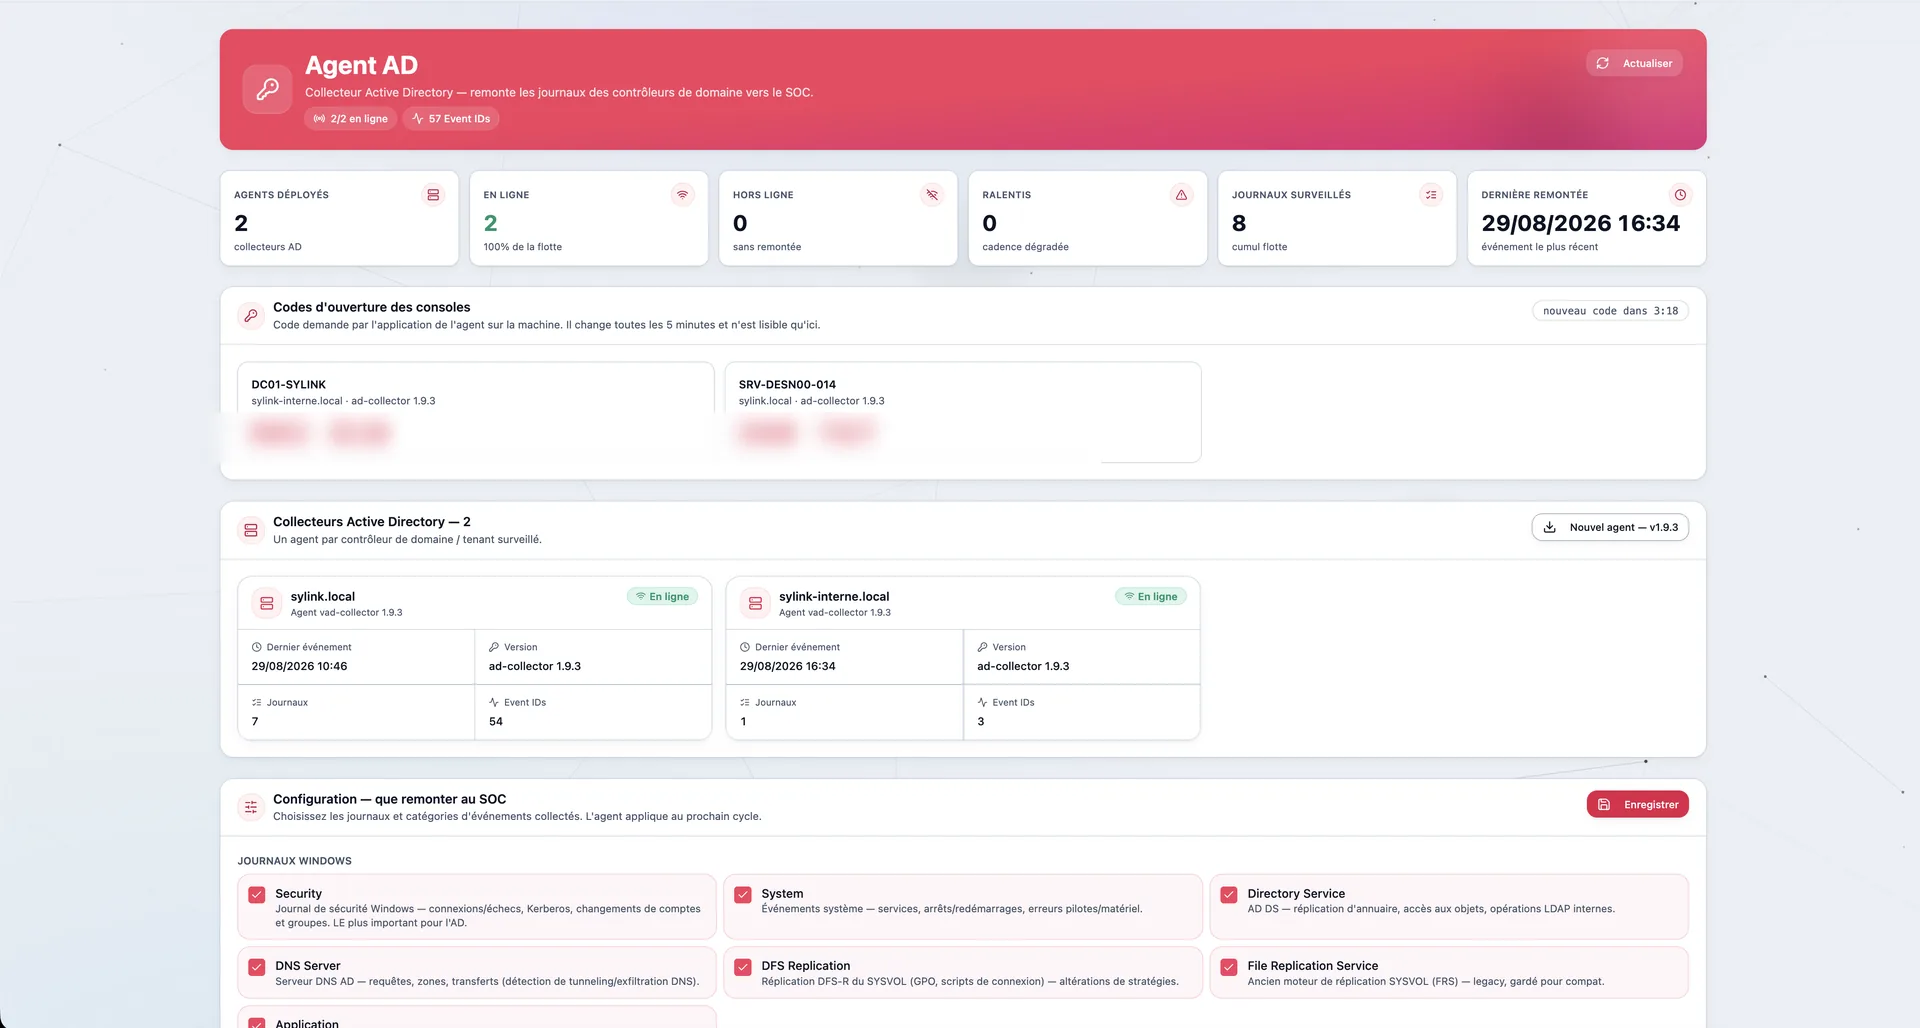
A frota de agentes, no portal
Postura do diretório

Os problemas a corrigir

Como corrigir, concretamente

Radar de risco e diretório detalhado

Capturas reais do portal UniSOC. Os dados apresentados provêm de um ambiente de demonstração.
A tecnologia, em detalhe.
O que o módulo realmente faz — não promessas, funções.
Directório Active Directory
- Contas, grupos, OU, GPO, privilégios
- Contas dormentes / sem expiração / sem MFA
- Caminhos de ataque até ao Domain Admin
- Eventos de segurança (4625, 4740, 4728…)
- Recolha em push a partir do DC (agente MSI)
Messagens conectadas
- Microsoft 365 & Exchange (Graph)
- MDaemon e servidores SMTP terceiros
- Conexões suspeitas / impossible travel
- Regras de transferência maliciosas
- Caixas comprometidas correlacionadas com o EDR
Impulsionado pela SYLink AI
- Score de risco por identidade
- Correlação identidade × endpoint × rede
- Detetção UEBA (comportamento anómalo)
- Recomendação: desativar / resetar MFA
- Prova assinada para a auditoria
Resposta e conformidade
- Desativação de conta (comando assinado)
- Reset / rotação de palavras-passe
- Relatório NIS2 / DORA sobre as identidades
- Nenhuma dado fora de França
- Registo completo
Praticamente, para que serve?
Detetar uma caixa de correio comprometida
Uma regra de transferência criada + uma ligação a partir de um país inhabitual: o agente vê-o no M365 e a SYLink AI escalona para incidente.
Identificar um caminho até ao Domain Admin
Uma conta de serviço Kerberoastable abre um caminho até aos privilégios: detetado, priorizado, corrigido antes da exploração.
Provar o controlo das identidades
Contas sem MFA, dormentes, com privilégios: o relatório está pronto para o auditor NIS2 em alguns segundos.
Impulsionado pela SYLink AI, alojado 100 % em França (HDS v2), sem dependência do Cloud Act. Cada decisão é rastreável e oponível NIS2 & DORA.
Um bloco do SOC — nunca isolado.
Cada módulo alimenta os outros através da SYLink AI.
Preparado para ver o que se passa
realmente na sua rede?
Primeira avaliação gratuita, sem cartão de crédito, sem compromisso. Na sua infraestrutura existente.