Sus identidades y mensajerías,
bajo control.
Agentes ligeros recogen su Active Directory y sus mensajerías — Microsoft 365, Exchange, MDaemon: cuentas, grupos, conexiones y eventos de seguridad, correlacionados con toda la detección del SOC.
La mayoría de los ataques pasan por la identidad: cuentas débiles, MFA ausente, buzones comprometidos. Los agentes AD recogen su directorio Y sus mensajerías (M365, Exchange, MDaemon) y alimentan a SYLink AI: cada conexión sospechosa, cada privilegio peligroso, cada intento de fuerza bruta se vuelve visible — y accionable.
De la amenaza a la prueba, en tiempo real.
El módulo capta la señal, SYLink AI la correlaciona y decide — usted mantiene el control.
Del agente en el controlador de dominio al directorio examinado.
Un agente por controlador de dominio, una auditoría permanente de Active Directory — y sobre todo, la hoja de ruta para corregir.
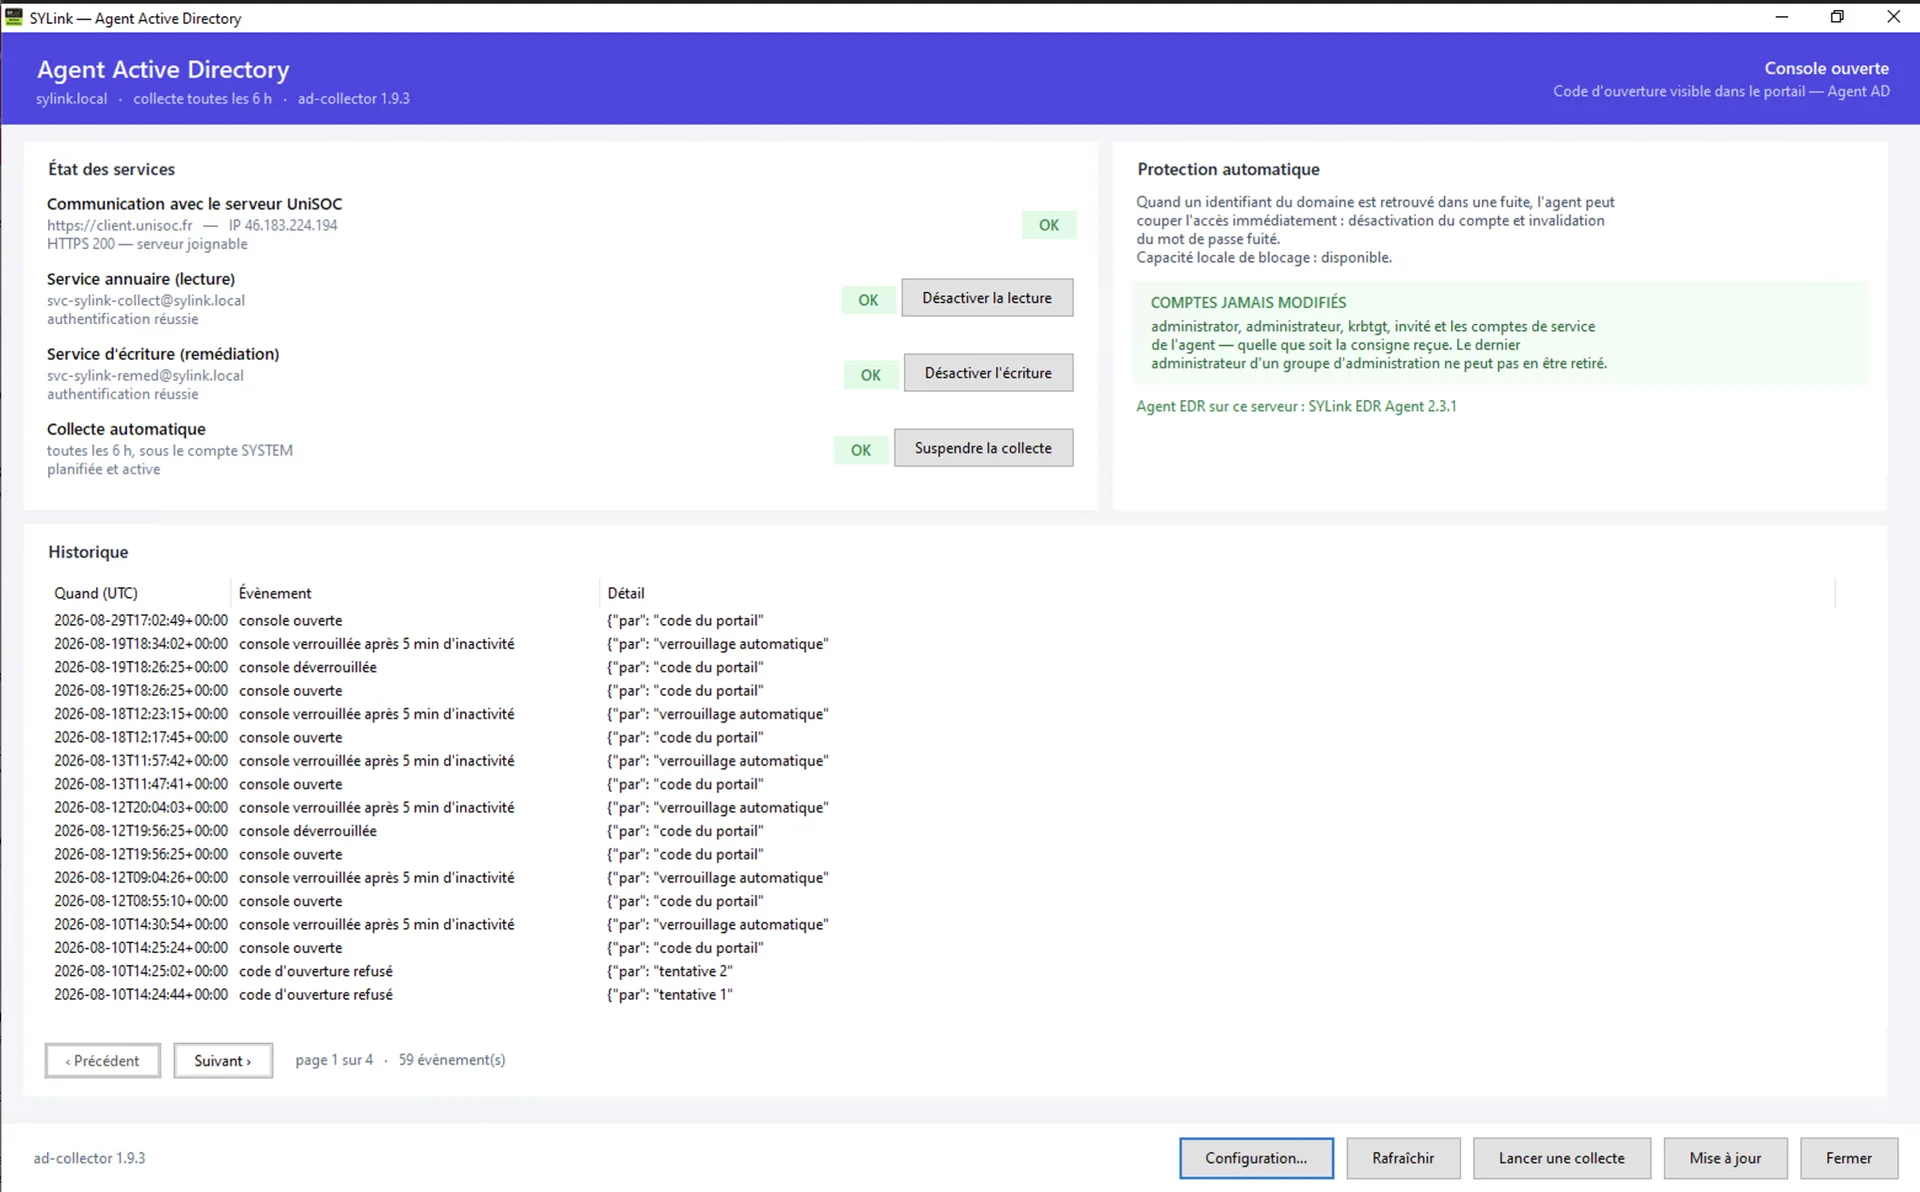
El agente, en el controlador de dominio
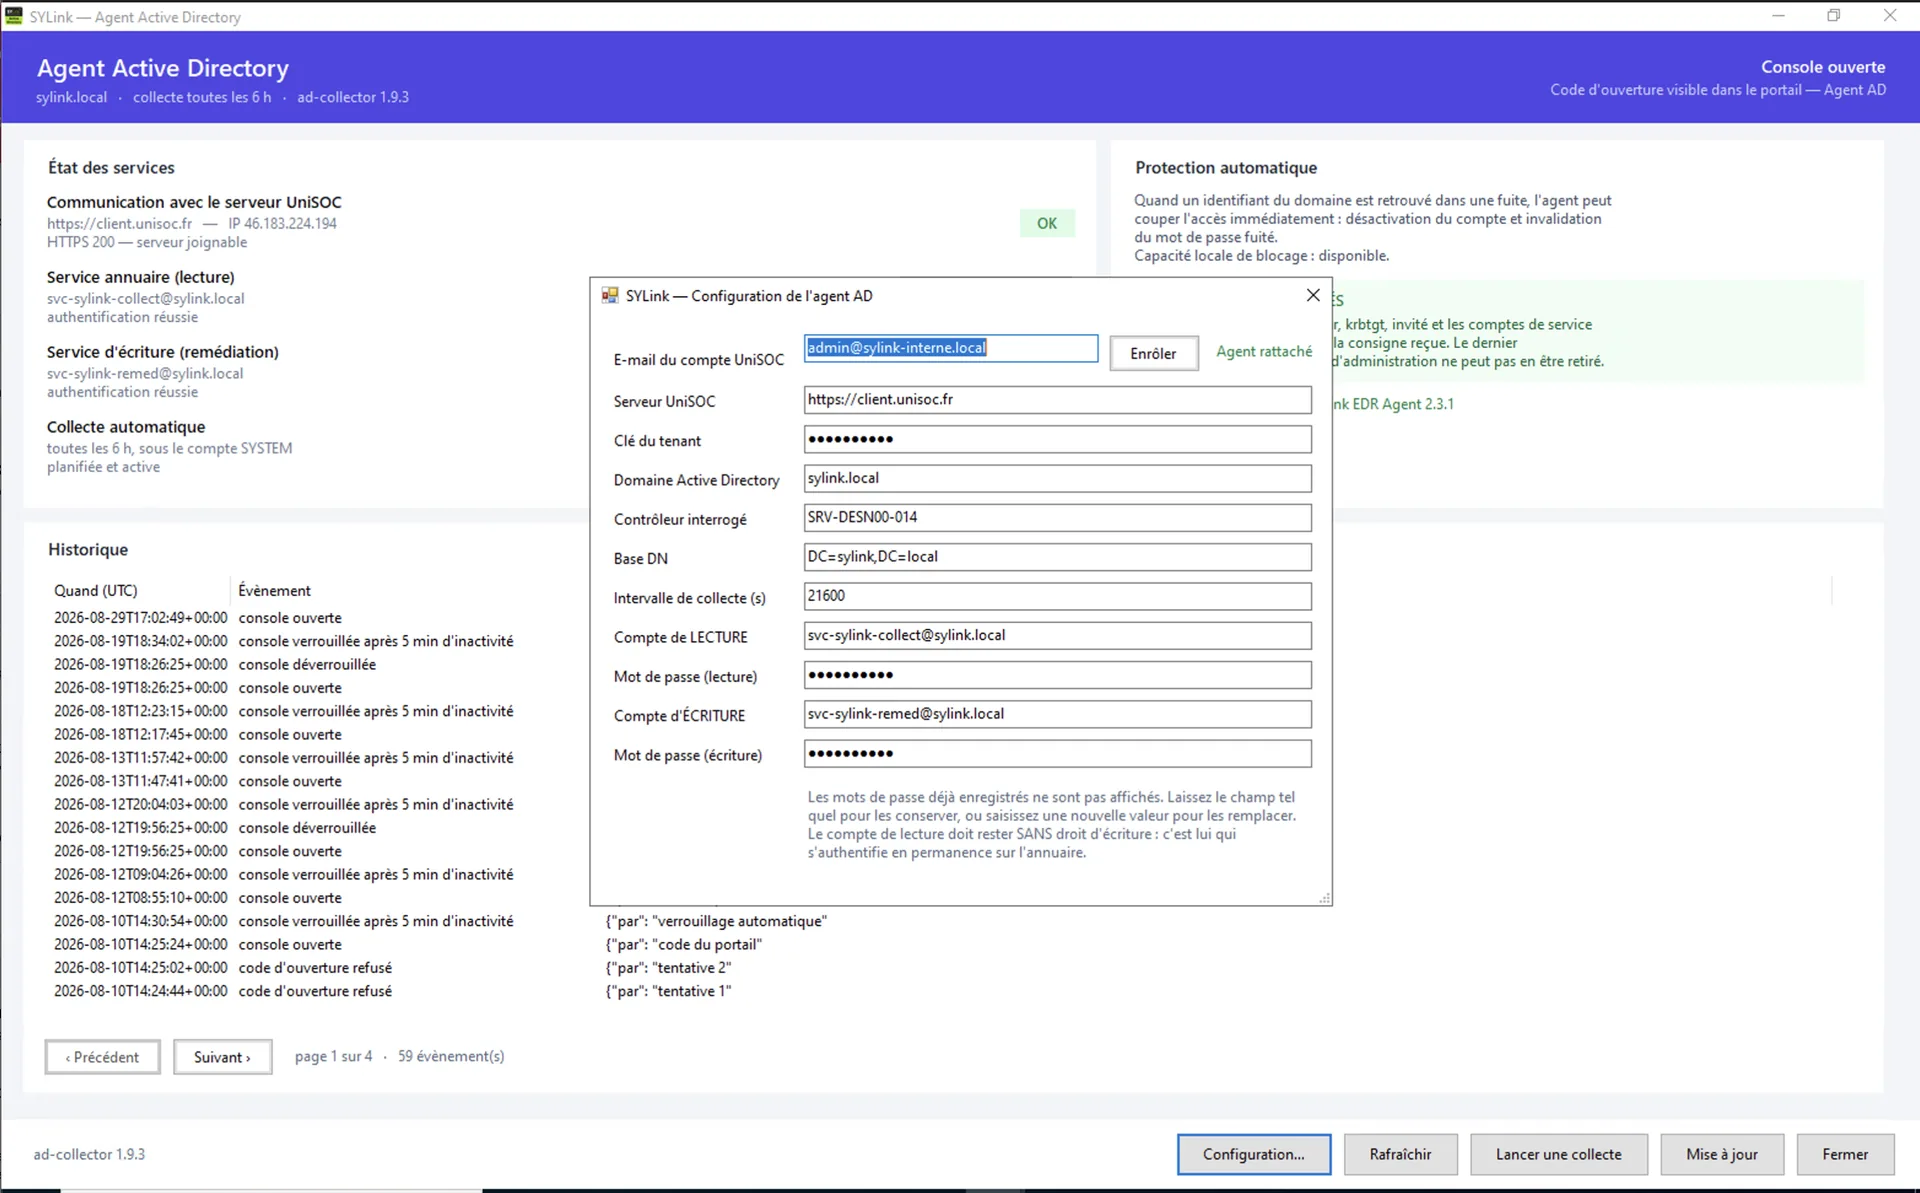
Dos cuentas, dos roles
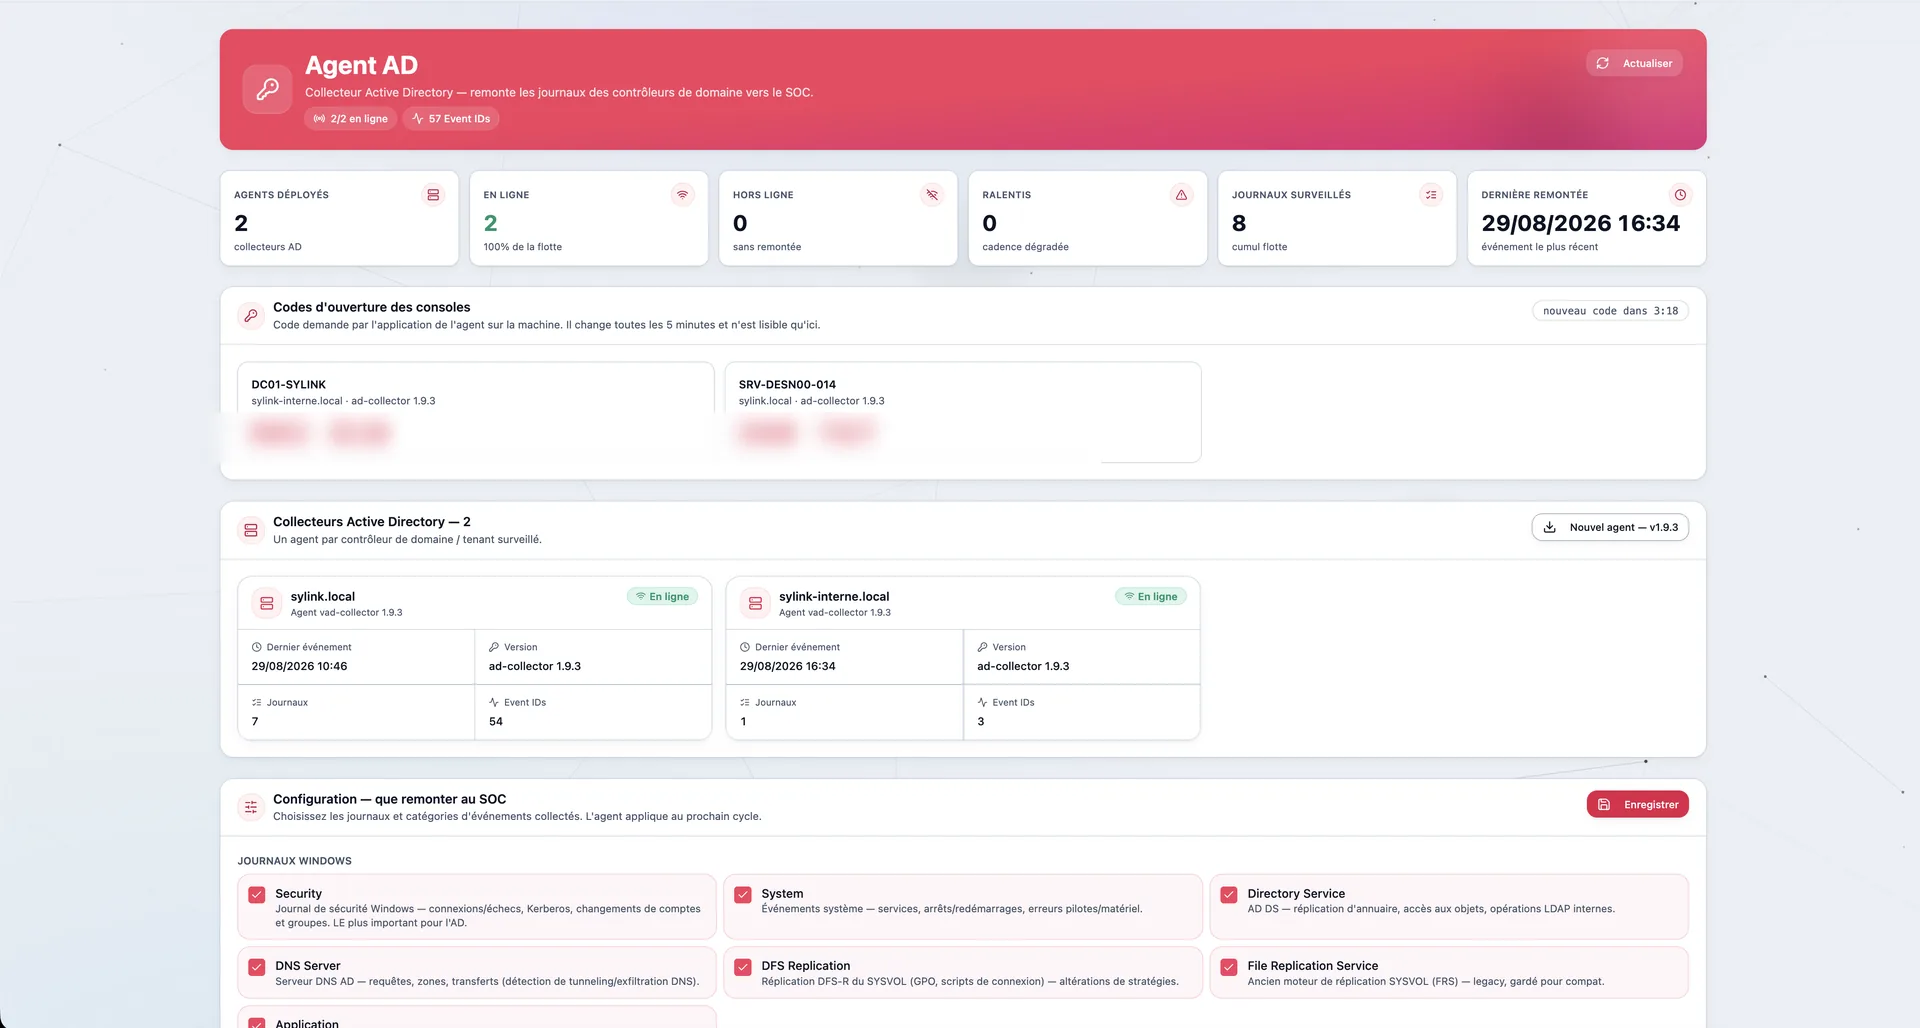
La flota de agentes, en el portal
Postura del directorio

Los problemas a corregir

Cómo corregir, en la práctica

Radar de riesgo y directorio detallado

Capturas reales del portal UniSOC. Los datos mostrados provienen de un entorno de demostración.
La tecnología, en detalle.
Lo que el módulo hace realmente — no promesas, funciones.
Directorio Active Directory
- Cuentas, grupos, OU, GPO, privilegios
- Cuentas dormidas / sin expiración / sin MFA
- Rutas de ataque hacia Domain Admin
- Eventos de seguridad (4625, 4740, 4728…)
- Recogida en push desde el DC (agente MSI)
Mensajerías conectadas
- Microsoft 365 y Exchange (Graph)
- MDaemon y servidores SMTP terceros
- Conexiones sospechosas / impossible travel
- Reglas de transferencia maliciosas
- Buzones comprometidos correlacionados con el EDR
Impulsado por SYLink AI
- Puntuación de riesgo por identidad
- Correlación identidad × endpoint × red
- Detección UEBA (comportamiento anómalo)
- Recomendación: desactivar / resetear MFA
- Prueba firmada para la auditoría
Respuesta y cumplimiento
- Desactivación de cuenta (orden firmada)
- Reset / rotación de contraseñas
- Informe NIS2 / DORA sobre identidades
- Ningún dato sale de Francia
- Registro completo
¿Para qué sirve, en la práctica?
Detectar un buzón de correo comprometido
Una regla de transferencia creada + una conexión desde un país inusual: el agente lo ve en M365 y SYLink AI escala a incidente.
Identificar una ruta hacia Domain Admin
Una cuenta de servicio Kerberoastable abre una ruta hacia los privilegios: detectada, priorizada, corregida antes de la explotación.
Probar el dominio sobre las identidades
Cuentas sin MFA, dormidas, con privilegios: el informe está listo para el auditor NIS2 en pocos segundos.
Impulsado por SYLink AI, alojado 100 % en Francia (HDS v2), sin dependencia del Cloud Act. Cada decisión está trazada y es oponible NIS2 & DORA.
Un componente del SOC — nunca aislado.
Cada módulo alimenta a los demás a través de SYLink AI.
¿Listo para ver lo que ocurre
de verdad en su red?
Primera prueba gratuita, sin tarjeta de crédito, sin compromiso. Sobre su infraestructura existente.